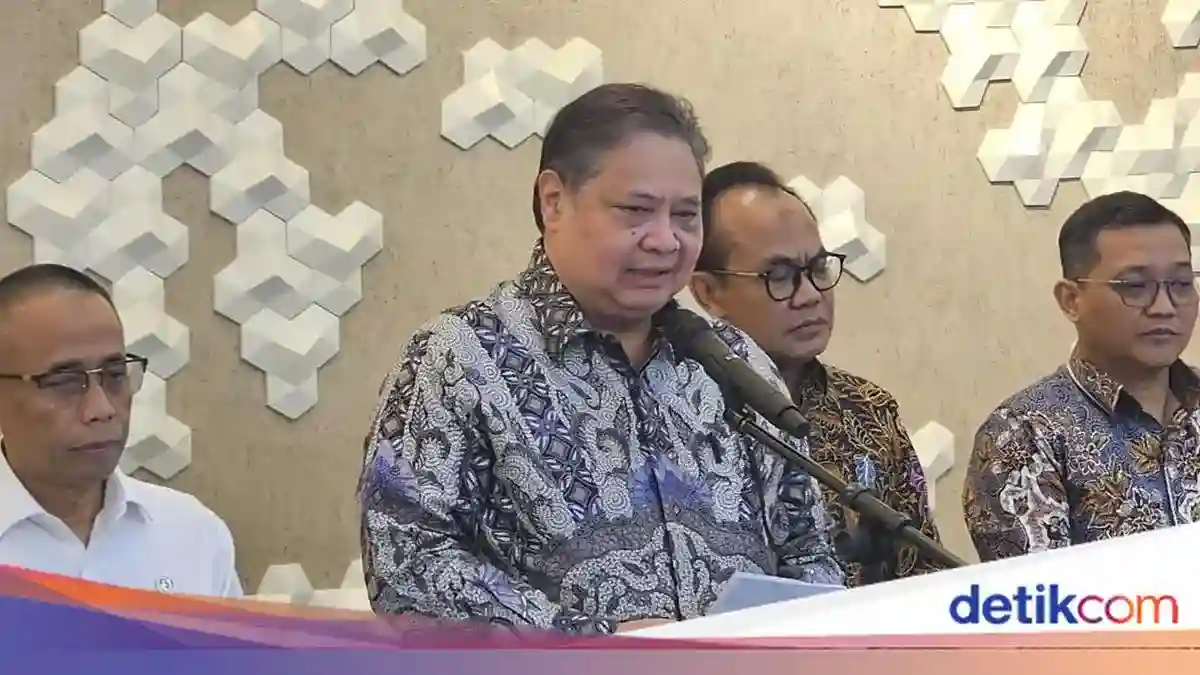
Serang | Menteri Koordinator Bidang Perekonomian Airlangga Hartarto meminta setiap bank memperkuat keamanan siber seiring meluasnya penggunaan layanan keuangan digital. Ia menyampaikan hal tersebut saat ditemui di Kementerian Koordinator Bidang Perekonomian, Jakarta, Senin, 9 November 2026. Menurut Airlangga, perhatian terhadap perlindungan sistem perlu berjalan seiring dengan pemanfaatan teknologi yang semakin besar dalam kegiatan perbankan. “Tiap perbankan perlu memperkuat keamanan sibernya, terutama dengan mekanisme digital yang digunakan sekarang,” ujarnya.
Pernyataan itu disampaikan menyusul kabar peretasan yang melibatkan sebuah bank global. Peristiwa tersebut menjadi pengingat mengenai risiko keamanan dalam ekosistem keuangan digital, tetapi bukan berarti serangan yang diberitakan terjadi terhadap bank di Indonesia. Airlangga menekankan pentingnya kesiapan masing-masing lembaga untuk melindungi layanan dan sistemnya, terutama ketika transaksi serta akses nasabah semakin banyak dilakukan melalui kanal elektronik. Penguatan perlindungan siber dinilai relevan bagi industri yang terus mengandalkan teknologi dalam memberikan layanan kepada masyarakat.
Bank perlu memberi perhatian pada keamanan sebagai bagian dari pengelolaan layanan digital, bukan hanya sebagai persoalan teknis. Perubahan teknologi dan pola transaksi dapat membawa kebutuhan baru dalam menjaga sistem, data, serta akses pengguna. Karena itu, upaya penguatan perlu menyesuaikan dengan mekanisme digital yang diterapkan oleh tiap lembaga. Pesan Airlangga menggarisbawahi bahwa keamanan siber harus menjadi perhatian perbankan di tengah pertumbuhan layanan digital. Langkah tersebut dapat mendukung kepercayaan nasabah dan keberlangsungan layanan, sekaligus membantu sektor keuangan menghadapi risiko yang berkembang tanpa mengabaikan kemudahan transaksi elektronik.
Laporan mengenai Crédit Mutuel Arkéa, sebuah bank asal Prancis, menjadi sorotan setelah institusi tersebut kehilangan sekitar 100 juta euro. Nilai itu setara dengan sekitar US$112,61 juta. Besarnya kerugian menempatkan insiden ini dalam perhatian publik dan kembali mengangkat isu perlindungan sistem serta aset di sektor perbankan. Informasi yang disampaikan bank menyebut bahwa dana dalam jumlah besar tersebut raib akibat peretasan, meski rincian lebih lanjut mengenai peristiwanya tidak dipaparkan dalam keterangan yang tersedia.
Menurut keterangan Crédit Mutuel Arkéa, pelaku menggunakan akun milik bank untuk menjalankan aksinya. Penggunaan akun tersebut menjadi bagian penting dari laporan karena menunjukkan bahwa insiden melibatkan akses terhadap akun yang terkait dengan institusi keuangan itu. Namun, informasi yang tersedia tidak menjelaskan bagaimana akun tersebut digunakan, bagaimana akses diperoleh, ataupun proses teknis yang mendasari peretasan. Karena itu, rincian mengenai metode serangan tidak dapat dipastikan hanya berdasarkan keterangan tersebut.
Dana yang dicuri diduga kemudian dikonversi menjadi aset kripto melalui sebuah platform. Keterangan ini menggambarkan dugaan alur perpindahan dana setelah pencurian, tetapi tidak mengungkap nama platform maupun jenis aset kripto yang digunakan. Kata “diduga” penting dipertahankan, sebab informasi tersebut belum memberikan dasar untuk menyatakan seluruh proses konversi sebagai fakta yang telah dipastikan secara terperinci. Nilai kerugian yang dilaporkan tetap menjadi ukuran utama besarnya dampak finansial yang dihadapi bank.
Kasus Crédit Mutuel Arkéa menjadi latar penting dalam pembahasan mengenai risiko siber di sektor keuangan. Selain besarnya nilai dana yang hilang, dugaan penggunaan akun bank dan pemindahan dana menuju aset kripto menunjukkan mengapa pengamanan akses serta pemantauan transaksi menjadi perhatian bagi lembaga perbankan. Meski begitu, laporan yang tersedia terbatas pada nilai kerugian, penggunaan akun milik bank oleh pelaku, dan dugaan konversi dana melalui platform kripto. Tanpa informasi tambahan, penjelasan mengenai kronologi, teknik serangan, atau pihak lain yang terlibat tidak sepatutnya ditambahkan.
Airlangga memandang gelombang serangan siber yang terjadi di berbagai belahan dunia sebagai ujian global terhadap ketahanan dan kapabilitas sistem digital, khususnya di sektor keuangan. Peristiwa-peristiwa tersebut memperlihatkan bahwa layanan perbankan yang semakin bergantung pada teknologi menghadapi tantangan keamanan yang terus berkembang. Dalam konteks ini, serangan di luar negeri menjadi pengingat bagi industri keuangan bahwa kesiapan sistem perlu dinilai secara serius, bukan hanya ketika gangguan telah terjadi. Pengujian kemampuan berlangsung pada skala global dan mencerminkan dinamika ancaman digital yang dapat memengaruhi berbagai negara. Pandangan tersebut tidak berarti bahwa sistem perbankan Indonesia telah menjadi sasaran serangan yang sama.
Menurut Airlangga, perkembangan itu perlu mendorong perbankan untuk meninjau secara berkala daya tahan infrastruktur digital, prosedur pengamanan, serta kesiapan dalam merespons insiden. Pengawasan terhadap celah keamanan harus dilakukan secara ketat dan berkelanjutan, mengingat kelemahan dapat muncul seiring perubahan teknologi, pola transaksi, maupun cara pelaku melakukan serangan. Pemeriksaan yang konsisten membantu organisasi mengenali risiko lebih dini dan memperbaiki perlindungan sebelum kerentanan dimanfaatkan. Langkah tersebut juga memerlukan koordinasi pengelola sistem, manajemen, dan pihak terkait agar pemantauan tidak berhenti pada pemeriksaan sesaat, melainkan menjadi bagian dari tata kelola keamanan.
Imbauan itu ditujukan untuk mengantisipasi ancaman serupa agar tidak terjadi di Indonesia, dengan memperkuat kesiapan sebelum muncul gangguan. Perbankan perlu memastikan kontrol keamanan diterapkan, diperbarui, dan diuji sesuai perkembangan risiko, sekaligus menjaga kemampuan pemulihan layanan apabila suatu saat menghadapi insiden. Kewaspadaan yang berkesinambungan penting karena sektor keuangan mengelola layanan dan data yang bernilai bagi masyarakat maupun perekonomian. Dengan demikian, kejadian di berbagai negara dapat menjadi bahan evaluasi dan pembelajaran bagi Indonesia, tanpa menyamakan situasi global tersebut dengan adanya serangan terhadap sistem domestik. Fokusnya adalah memastikan pertahanan digital tetap tangguh melalui pengawasan celah secara teratur, peningkatan kapasitas, dan kesiapan menghadapi perubahan ancaman.
Setelah insiden peretasan yang melibatkan Crédit Mutuel Arkéa terungkap, bank tersebut menyatakan telah menyampaikan pemberitahuan kepada sejumlah otoritas terkait. Langkah itu mencakup pelaporan kepada Bank Sentral Eropa, pengawas perbankan Prancis, serta jaksa penuntut. Pemberitahuan kepada lembaga-lembaga tersebut menjadi bagian dari tindak lanjut resmi bank atas serangan yang memanfaatkan platform milik penyedia layanan pihak ketiga.
Pelaporan kepada otoritas memungkinkan pihak yang berwenang menerima informasi mengenai insiden dan menilai langkah penanganan yang diperlukan sesuai mandat masing-masing. Namun, keterangan yang tersedia tidak merinci isi laporan, waktu tepat penyampaian pemberitahuan, ataupun tahapan pemeriksaan yang mungkin dilakukan setelahnya. Karena itu, belum ada dasar untuk menyimpulkan hasil penyelidikan atau bentuk tindakan lanjutan dari regulator dan jaksa.
Di sisi lain, Crédit Mutuel Arkéa belum mengungkap perusahaan penyedia layanan yang platformnya digunakan dalam serangan tersebut. Juru bicara bank menolak menyebutkan identitas pihak ketiga itu. Informasi ini membatasi detail yang dapat diketahui publik mengenai jalur teknis yang dimanfaatkan pelaku, tetapi tidak dengan sendirinya menjelaskan siapa yang bertanggung jawab atas kelemahan atau bagaimana akses terhadap platform diperoleh. Identitas penyedia layanan tetap menjadi detail yang tidak dibuka oleh bank.
Konteks yang turut disebut sumber adalah peretasan Binance yang menyebabkan US$6,3 miliar raib. Angka dan kasus tersebut muncul sebagai latar dalam pemberitaan mengenai risiko serangan siber terhadap lembaga keuangan. Namun, penyebutan itu tidak menunjukkan bahwa insiden Binance dan peretasan Crédit Mutuel Arkéa saling terhubung, berlangsung sebagai satu rangkaian, atau memiliki penyebab yang sama. Keduanya perlu dipahami sebagai peristiwa terpisah berdasarkan informasi yang tersedia, tanpa menarik hubungan sebab-akibat yang belum didukung keterangan.
Untuk kasus Crédit Mutuel Arkéa, tindak lanjut yang telah dinyatakan bank sejauh ini adalah memberi tahu Bank Sentral Eropa, pengawas perbankan Prancis, dan jaksa penuntut. Sementara itu, bank tetap tidak mengungkap identitas penyedia layanan pihak ketiga yang platformnya digunakan dalam serangan.
Baca juga: Tito Minta Pemda Perkuat Digitalisasi Layanan Haji dan Umrah untuk Cegah Kecurangan | TP PKK dan TP Posyandu Perkuat Dukungan Pemulihan Korban Gempa NTT | PLN Aceh Perkuat Kolaborasi Daerah untuk Mempercepat Listrik Desa
421 kunjungan