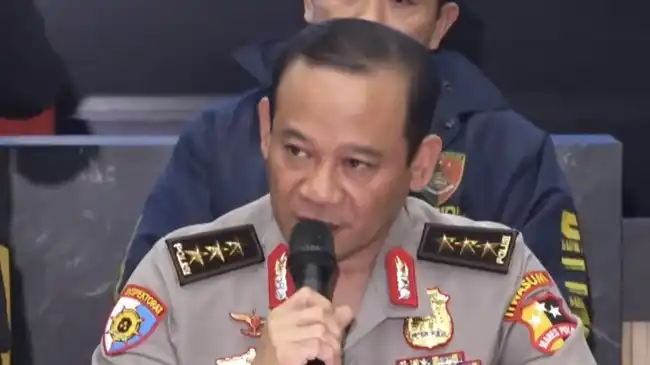
Jakarta | Bareskrim Polri menetapkan tiga orang sebagai tersangka dalam perkara dugaan penyadapan ilegal, penghapusan data elektronik, dan akses ilegal. Penetapan tersebut disampaikan Kepala Bareskrim Polri pada Selasa, 3 November 2026, di Mabes Polri, Jakarta Selatan. Perkara ini berkaitan dengan dugaan penggunaan teknologi untuk mengakses komunikasi telepon tanpa mengikuti prosedur yang berlaku. Status tersangka menunjukkan bahwa penyidikan sedang berjalan; penetapan itu sendiri tidak berarti dugaan tindak pidana telah terbukti di pengadilan.
Menurut keterangan Kepala Bareskrim, para tersangka diduga menyadap sejumlah nomor telepon tanpa prosedur yang semestinya. Nomor yang disebut dalam keterangan itu mencakup milik Presiden Republik Indonesia, pejabat negara, politikus, media, tokoh organisasi masyarakat dan lembaga swadaya masyarakat, serta pengusaha. Luasnya kelompok yang disebut sebagai sasaran dugaan penyadapan menjadikan perkara ini perhatian publik, khususnya terkait perlindungan privasi dan keamanan komunikasi. Namun, uraian mengenai pihak-pihak tersebut harus dipahami sebagai bagian dari keterangan penyidik mengenai dugaan, bukan sebagai kesimpulan hukum yang sudah final.
Penyidikan juga mencakup dugaan penghapusan data elektronik dan akses tanpa hak, yang merupakan persoalan berbeda tetapi disebut dalam rangkaian kasus yang sama. Penegak hukum perlu menguji bukti digital, cara memperoleh dan mengelola data, serta kaitan setiap tersangka dengan perbuatan yang disangkakan. Informasi mengenai penetapan tersangka tidak dengan sendirinya memastikan siapa pemilik atau pengendali perangkat maupun perangkat lunak yang diduga digunakan. Demikian pula, penyebutan suatu pihak dalam konteks sasaran dugaan penyadapan tidak membuktikan bahwa pihak tersebut terlibat dalam tindakan itu.
Sejumlah laporan mengaitkan perkara ini dengan isu spyware Pegasus dan dugaan keterlibatan figur publik, termasuk mantan Kapolri. Akan tetapi, keterangan mengenai penetapan tiga tersangka tidak cukup untuk menyatakan keterlibatan mantan Kapolri sebagai fakta yang terbukti. Kesimpulan mengenai peran siapa pun harus menunggu proses penyidikan dan pembuktian hukum. Hingga ada penjelasan resmi lebih lanjut atau putusan pengadilan, uraian tentang para tersangka, sasaran, dan metode yang digunakan tetap perlu diberitakan secara cermat dengan membedakan dugaan dari fakta yang telah dipastikan.Dugaan penyadapan ilegal yang kini ditangani Polri kembali mengingatkan publik pada pemberitaan media pada 2023 mengenai keberadaan perangkat yang dikaitkan dengan Pegasus di Indonesia. Laporan tersebut menyoroti informasi tentang masuknya dua perangkat milik Q Cyber Technologies SARL melalui Bandara Internasional Soekarno-Hatta pada 2020. Dalam informasi yang diberitakan, keduanya tercatat dengan kode UKHI 1212635. Rincian itu menjadi perhatian karena menyangkut teknologi pengawasan digital yang dikenal memiliki kemampuan intrusif dan dapat memicu kekhawatiran mengenai privasi serta keamanan komunikasi.
Pegasus adalah spyware yang dikembangkan oleh NSO Group, perusahaan asal Israel. Perangkat lunak mata-mata ini dikenal luas karena dapat digunakan untuk mengakses informasi pada telepon seluler, bergantung pada metode dan kondisi teknis yang digunakan. Berbagai laporan internasional telah mengaitkan Pegasus dengan pemantauan terhadap individu, termasuk jurnalis dan aktivis. Namun, informasi mengenai karakteristik spyware tersebut perlu dibedakan dari fakta khusus tentang dugaan penyadapan yang sedang diperiksa di Indonesia. Kesamaan isu atau perhatian publik terhadap pengawasan digital tidak dengan sendirinya menunjukkan bahwa teknologi tertentu terlibat.
Karena itu, laporan mengenai dua perangkat yang masuk pada 2020 sebaiknya dipahami sebagai konteks tersendiri, bukan bukti bahwa Pegasus digunakan dalam kasus yang kini ditangani Polri. Sumber yang menyebut perangkat milik Q Cyber Technologies SARL itu tidak menghubungkannya secara langsung dengan dugaan penyadapan yang sedang diselidiki. Tanpa keterangan resmi, hasil pemeriksaan teknis, atau bukti lain yang relevan, tidak tepat menyimpulkan adanya hubungan kedua peristiwa tersebut. Pemisahan ini penting agar pemberitaan tetap akurat dan tidak mengubah laporan tentang keberadaan perangkat menjadi klaim penggunaan. Penyelidikan dan verifikasi independen diperlukan untuk menjelaskan dugaan yang ada, sementara informasi mengenai Pegasus tetap menjadi latar yang relevan dalam pembahasan lebih luas tentang pengawasan digital, perlindungan data, dan akuntabilitas penggunaan teknologi.
Spyware adalah perangkat lunak yang dirancang untuk mengumpulkan informasi dari perangkat pengguna tanpa sepengetahuan atau persetujuan yang semestinya. Program semacam ini dapat memanfaatkan celah keamanan pada sistem operasi atau aplikasi untuk menembus pertahanan ponsel. Setelah berhasil masuk, spyware berpotensi memantau aktivitas, mengakses data tertentu, lalu mengirimkan informasi tersebut kepada pihak ketiga. Jenis data yang dapat terpapar bergantung pada kemampuan program, izin yang diperoleh, dan kondisi perangkat. Karena itu, keberadaan spyware bukan sekadar persoalan aplikasi mencurigakan, tetapi juga risiko terhadap privasi dan keamanan komunikasi. Pegasus kerap dibahas dalam konteks ini karena dikaitkan dengan kemampuan pengawasan pada telepon pintar.
Menurut klaim yang disampaikan dalam sumber mengenai dugaan penyadapan, Pegasus dapat menyerang perangkat berbasis Android maupun iOS. Serangan disebut memanfaatkan kerentanan perangkat lunak, termasuk celah yang belum diketahui oleh pembuat sistem atau vendor keamanan. Celah yang belum diketahui tersebut sering disebut sebagai kerentanan zero-day. Dalam keadaan demikian, pengguna mungkin telah memasang pembaruan keamanan yang tersedia, tetapi perlindungan itu belum tentu menutup celah yang belum teridentifikasi atau belum diperbaiki. Pembaruan tetap penting untuk mengurangi risiko dari kerentanan yang sudah diketahui, namun tidak dapat dipandang sebagai jaminan bahwa setiap serangan akan tertangkal. Klaim tentang kemampuan teknis tertentu perlu dipahami sebagai informasi yang dilaporkan, bukan bukti bahwa setiap perangkat menjadi sasaran.
Salah satu jalur serangan yang umum dibahas adalah spear phishing. Dalam metode ini, pelaku menyusun pesan atau email yang ditujukan kepada sasaran tertentu dan menyertakan tautan berbahaya. Serangan bergantung pada tindakan penerima, misalnya mengeklik tautan yang mengarahkan ke halaman atau proses yang mengeksploitasi kerentanan. Berbeda dari cara tersebut, serangan zero-click menurut sumber tidak mensyaratkan sasaran mengeklik tautan maupun melakukan tindakan yang terlihat. Eksploitasi dapat berlangsung melalui celah pada fitur atau layanan yang memproses konten masuk. Perbedaan ini membuat serangan zero-click lebih sulit dikenali melalui kewaspadaan terhadap tautan saja. Pengguna tetap dapat mengurangi risiko dengan memperbarui perangkat, membatasi paparan informasi sensitif, dan mengikuti pemberitahuan keamanan resmi.
Riwayat pemberitaan mengenai Pegasus memperlihatkan bagaimana laporan teknis dari organisasi independen membantu mengungkap dugaan penggunaan spyware terhadap individu. Pada 2016, The Citizen Lab pertama kali melaporkan Pegasus setelah perangkat tersebut ditemukan di ponsel Ahmed Mansoor, seorang aktivis hak asasi manusia. Temuan itu menjadi titik penting dalam perhatian publik terhadap perangkat lunak pengawasan yang dikembangkan perusahaan swasta. Laporan tersebut menghubungkan keberadaan spyware dengan risiko bagi privasi dan keamanan komunikasi, terutama ketika perangkat digunakan untuk memantau orang yang menjalankan kegiatan advokasi. Sejak itu, perhatian terhadap Pegasus berkembang seiring munculnya laporan-laporan lanjutan tentang dugaan infeksi di berbagai wilayah.
Pada September 2018, The Citizen Lab melaporkan bahwa infeksi yang berkaitan dengan Pegasus telah ditemukan di 25 negara. Cakupan geografis yang disebut dalam laporan tersebut memperluas pembahasan dari satu perangkat yang terinfeksi menjadi dugaan ancaman lintas negara. Angka itu juga mendorong perhatian terhadap cara spyware dapat digunakan dan terhadap pihak-pihak yang mungkin menjadi sasaran. Pada 2019, laporan lain menyoroti penyusupan melalui WhatsApp. Laporan tersebut turut menyebut kemampuan spyware untuk menghapus riwayat panggilan tak terjawab, suatu fitur yang dapat menyulitkan pengguna menyadari adanya upaya kontak atau gangguan. Rangkaian temuan ini menempatkan Pegasus dalam perdebatan mengenai pengawasan digital, perlindungan data, dan akuntabilitas pengembang teknologi.
Konteks ancaman ini juga mencakup.
Baca juga: Yusril: Prabowo Mengetahui Kasus Penyadapan Ilegal yang Menjerat Tiga Perwira Polri | Yusril Minta Penyidikan Dugaan Penyadapan Mengungkap Pihak yang Berkepentingan | Dugaan Penyadapan terhadap Prabowo: Penetapan Tersangka dan Temuan Penyidik
35 kunjungan